Si perdiste el acceso a WordPress, empieza por el enlace de recuperación de contraseña de la pantalla de inicio de sesión. Solo necesitas el usuario o correo asociado y acceso al buzón. Si el correo no llega, hay métodos administrativos con WP-CLI o, como último recurso, la base de datos. El método correcto depende del acceso que todavía conservas; evita modificar cuentas o archivos sin confirmar que administras ese sitio. La documentación oficial de WordPress enumera estas rutas.
1. Si aún tienes una sesión abierta
En el panel de administración entra en Usuarios → Perfil para cambiar tu propia contraseña; un administrador también puede editar la cuenta correspondiente desde Usuarios → Todos los usuarios. Busca «Nueva contraseña», genera una clave o escribe una propia y guarda el perfil. Este camino requiere haber iniciado sesión. Si ya no puedes entrar, pasa al siguiente método; no tiene sentido intentar abrir el panel con la contraseña que olvidaste.
2. Recuperación por correo: la primera opción sin sesión
- Abre la pantalla de acceso de tu sitio, normalmente
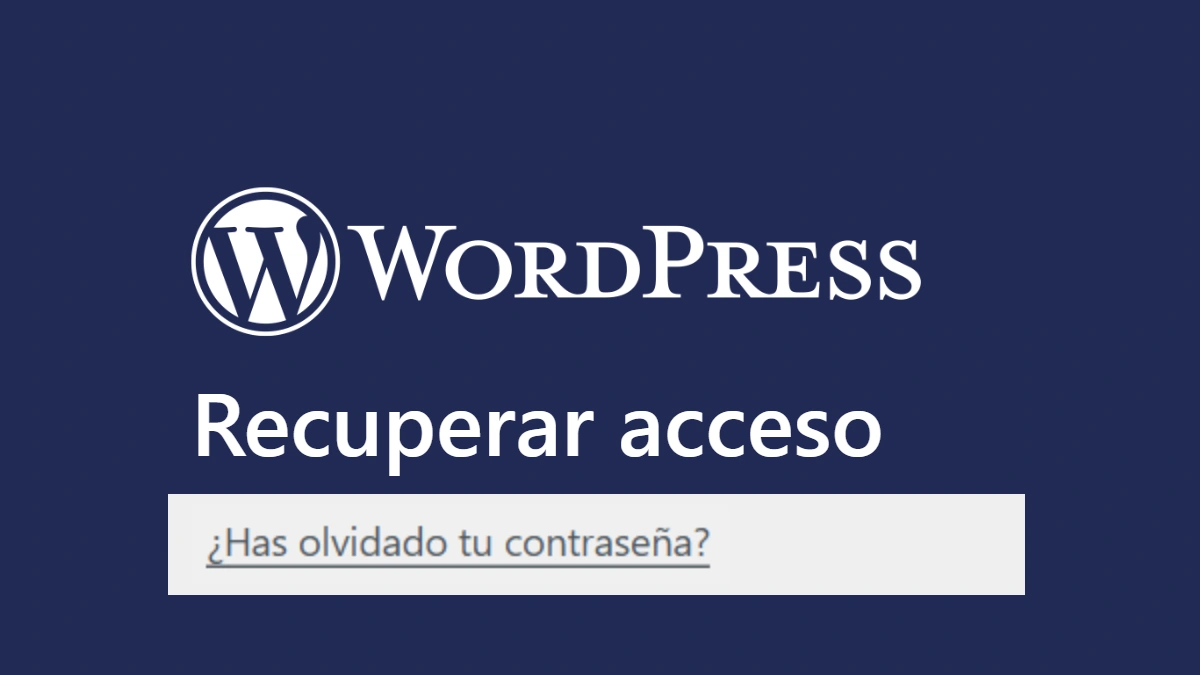
/wp-login.php, y selecciona el enlace de recuperación de contraseña (en la captura de ejemplo, «¿Has olvidado tu contraseña?»). - Introduce el nombre de usuario o el correo vinculado a la cuenta. WordPress enviará un enlace de restablecimiento si puede entregar mensajes desde el sitio.
- Abre el mensaje, sigue el enlace y establece una contraseña nueva y única. Si el enlace caduca, solicita otro desde la misma pantalla.
- Si no llega, revisa spam y confirma que estás consultando el buzón correcto. Pide al responsable del sitio o del alojamiento que compruebe la entrega de correo; no envíes tu contraseña a un tercero.
WordPress considera este enlace la vía normal de recuperación cuando no puedes iniciar sesión. Que un mensaje no aparezca no demuestra que la cuenta no exista: también puede haber un problema de entrega de correo o de permisos. Consulta la guía de acceso del proyecto antes de pasar a un método técnico.
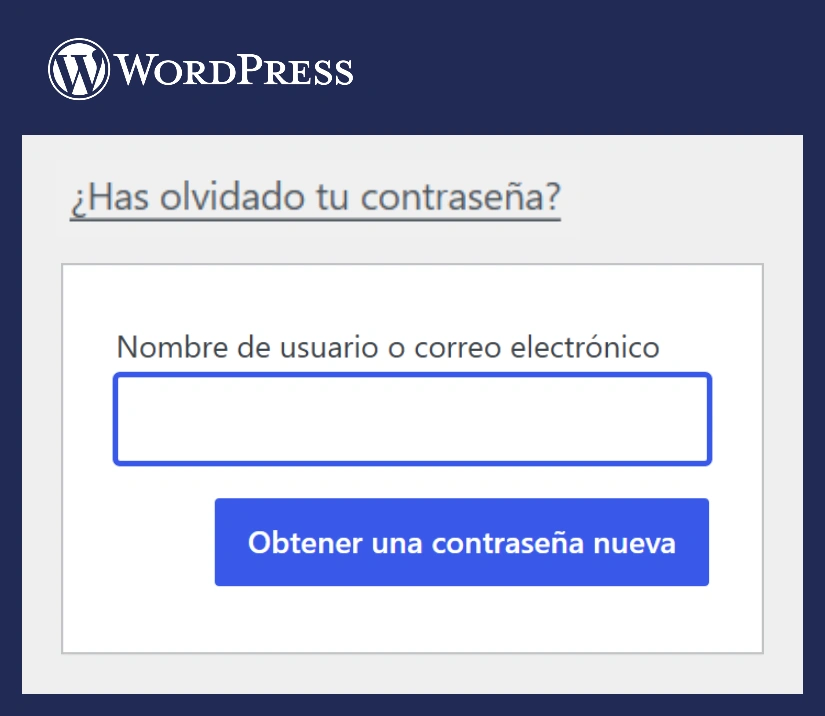
Para iniciar la recuperación, pulsa «¿Has olvidado tu contraseña?». En el formulario siguiente, introduce el usuario o el correo y selecciona «Obtener una contraseña nueva». Capturas de WebyWP en WordPress Playground.
Related Post
3. WP-CLI cuando administras el servidor
Si tienes acceso autorizado a la terminal del servidor y WP-CLI instalado, WordPress documenta wp user update USUARIO --prompt=user_pass. La opción --prompt pide la contraseña sin escribirla en el comando, lo que evita dejarla en el historial de la terminal. Sustituye USUARIO por el identificador de la cuenta que administras, comprueba que ejecutas el comando en la instalación correcta y sigue las políticas de acceso del alojamiento. Esta ruta es para administradores con terminal, no para una persona que solo tiene un perfil de editor.
WordPress también ofrece wp user reset-password en su referencia de WP-CLI. Si usas una opción que muestra la nueva clave en pantalla, protege la salida y los registros. No pegues contraseñas en tickets, chats o capturas.
4. phpMyAdmin: último recurso administrativo
La edición directa de la base de datos tiene más riesgo. Úsala solo si administras el sitio, no funciona el correo y no dispones de WP-CLI. Antes, haz una copia recuperable de la base de datos, identifica la instalación correcta y confirma el nombre real de la tabla de usuarios. wp_users es un ejemplo: el prefijo wp_ puede ser distinto.
- Abre phpMyAdmin desde el alojamiento y selecciona la base de datos correspondiente al sitio.
- Localiza la tabla de usuarios con su prefijo real y busca la fila del usuario correcto. Comprueba el identificador y el correo antes de editar.
- En la columna
user_pass, escribe una contraseña nueva y selecciona MD5 en el menú de función de phpMyAdmin. No guardes la contraseña como texto plano en esa columna. - Guarda, inicia sesión inmediatamente con la nueva clave y comprueba que la cuenta funciona. WordPress sustituye el hash MD5 temporal por uno más fuerte después del primer acceso correcto.
La guía técnica oficial de WordPress mantiene este procedimiento de MD5 para recuperación manual y explica el cambio automático de hash. Eso no convierte a MD5 en una elección para almacenar contraseñas de forma permanente. Si no tienes seguridad sobre la base de datos, el usuario o la copia de respaldo, pide ayuda al administrador responsable antes de alterar registros.
Después de recuperar el acceso
- Usa una contraseña larga y única. Un gestor de contraseñas puede generarla y guardarla sin reutilizarla en otros servicios.
- Revisa que el correo de recuperación de la cuenta sea correcto y que puedas recibir mensajes del sitio.
- Si sospechas acceso no autorizado, revisa usuarios y sesiones con el administrador, cambia credenciales relacionadas y comprueba los registros disponibles. Recuperar la clave por sí solo no resuelve un incidente.
- Activa medidas de protección adicionales que tu instalación admita. Nuestra guía sobre seguridad del inicio de sesión de WordPress reúne opciones para revisar después.
Conclusión
Elige la vía más simple compatible con tu acceso: sesión abierta, enlace por correo, WP-CLI y, finalmente, phpMyAdmin. Conserva una copia antes de editar la base de datos y verifica el usuario exacto. Si el método por correo falla, investiga la entrega antes de asumir que debes modificar registros manualmente.
Imagen de portada: marca oficial de WordPress y captura de WebyWP en WordPress Playground.