OpenClaw permite conectar agentes de IA con mensajes, archivos y herramientas. Esa capacidad exige delimitar quién puede interactuar con el agente, qué información puede leer y qué acciones puede ejecutar. La documentación oficial advierte que el contenido externo puede contener instrucciones maliciosas y recomienda aplicar controles de acceso, permisos de herramientas y aislamiento según el riesgo.
Esta guía explica riesgos y medidas prácticas para evaluar un despliegue. Los ejemplos de la sección de escenarios son hipotéticos; no describen incidentes comprobados. Para conocer el concepto general, consulta también nuestra introducción a los agentes de IA.
¿Qué es OpenClaw y por qué importa la seguridad?
OpenClaw es un proyecto de código abierto que conecta modelos con canales de comunicación y herramientas. El alcance real de un agente depende de su configuración: un bot que solo responde preguntas tiene una exposición distinta de otro que puede leer archivos, navegar o ejecutar acciones. La guía oficial de seguridad explica el límite de confianza del gateway y los controles disponibles.
El riesgo crece cuando una misma configuración reúne datos no confiables y herramientas con permisos amplios. Un texto de una web, un documento o un correo puede intentar dirigir al agente; la defensa requiere limitar permisos y exigir control humano para acciones sensibles.
Riesgos que conviene evaluar
La documentación de OpenClaw sobre inyección de instrucciones identifica el contenido externo como superficie de ataque y recomienda combinar políticas de herramientas, aprobaciones, aislamiento y listas de acceso. Los siguientes riesgos dependen de las capacidades habilitadas en cada despliegue.
- Inyección de instrucciones: una página, correo o archivo puede intentar que el agente ignore su tarea y ejecute otra acción.
- Abuso de herramientas: permisos excesivos sobre comandos, navegador o servicios conectados amplían el daño de una respuesta errónea.
- Exposición de secretos: tokens y datos a los que el agente puede acceder requieren almacenamiento, alcance y registro adecuados.
- Configuración insegura: acceso abierto o falta de aislamiento puede permitir que actores no previstos interactúen con el sistema.
Escenarios hipotéticos para diseñar controles
Un correo que intenta cambiar la tarea
Supongamos que un agente lee un correo para preparar una respuesta. El mensaje incluye instrucciones para enviar información a otra dirección. El correo es una fuente no confiable: el agente debe tratarlo como dato, y el envío a terceros requiere permisos acotados y revisión adecuada. Este ejemplo ilustra un riesgo; no documenta un incidente ocurrido.
Una herramienta con permisos excesivos
Si un agente puede consultar o modificar un repositorio o una base de datos, una instrucción adversaria en material externo podría intentar usar esa capacidad fuera de la tarea. Limitar las herramientas, el alcance de las credenciales y las acciones permitidas reduce la exposición.
Secretos accesibles desde el entorno
Un token guardado en archivos o registros accesibles para el agente puede quedar expuesto si una tarea lo induce a leerlo y transmitirlo. Mantén los secretos fuera del contexto y del espacio de trabajo del agente cuando sea posible, y revisa los registros sin publicarlos.
Marco de Gobernanza para Organizaciones
Para implementar OpenClaw de manera segura, las organizaciones deben adoptar un marco de gobernanza integral que abarque políticas, procesos y tecnologías:
1. Políticas de Uso Aprobado
Establecer políticas claras sobre qué tipos de tareas pueden ser automatizadas, qué datos pueden ser procesados y qué sistemas pueden ser accedidos. Definir niveles de privilegio según el tipo de agente y su función específica.
2. Control de Acceso y Autenticación
Protege las cuentas de los operadores con autenticación multifactor cuando esté disponible; limita por separado los permisos del agente sobre canales y herramientas. Revisa periódicamente accesos y conserva registros de las acciones sensibles.
3. Monitoreo y Detección
Desarrollar sistemas de monitoreo en tiempo real que detecten comportamientos anómalos, patrones de ejecución inusuales o intentos de manipulación. Implementar alertas automáticas para actividades sospechosas.
4. Auditoría y Revisión
Realizar auditorías periódicas de todos los agentes implementados, revisar logs de ejecución y validar que las políticas de seguridad se están cumpliendo. Mantener documentación actualizada de configuraciones y cambios.
5. Plan de Respuesta a Incidentes
Desarrollar y probar planes de respuesta específicos para incidentes relacionados con agentes de IA. Definir procedimientos de contención, erradicación y recuperación, así como protocolos de comunicación con stakeholders.
Controles de seguridad del proyecto
OpenClaw documenta una auditoría de seguridad para revisar la configuración y páginas sobre listas de acceso, permisos de herramientas, aislamiento y tratamiento de secretos. La auditoría ayuda a detectar configuraciones de riesgo, pero no sustituye una revisión del caso de uso ni una prueba de respuesta a incidentes.
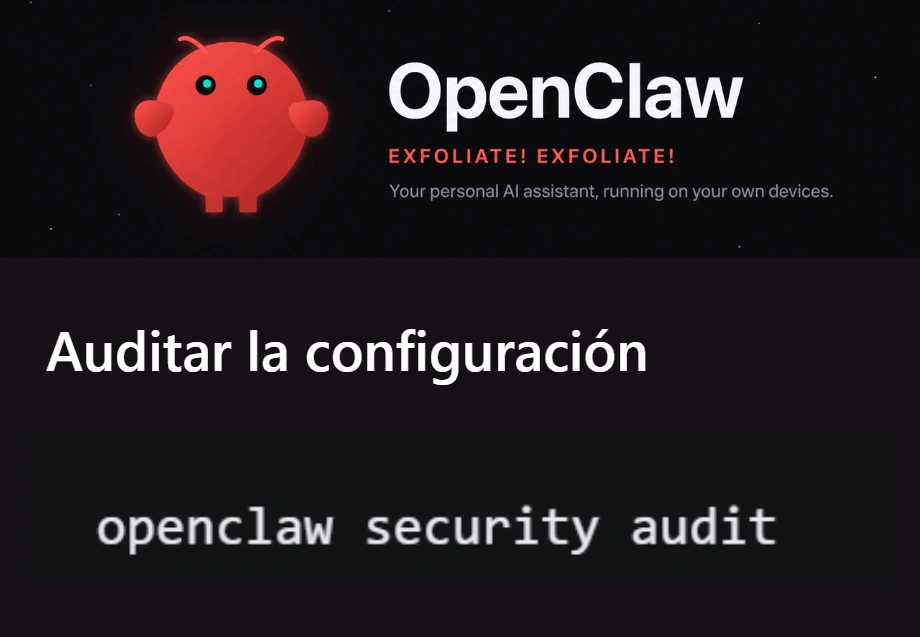
El manual de seguridad de OpenClaw propone openclaw security audit para revisar la configuración del gateway. Captura de documentación; WebyWP no ejecutó una auditoría ni muestra resultados. Banner © 2026 OpenClaw Foundation, licencia MIT y aviso íntegro.
Cómo comparar una implementación
No hay una ventaja de seguridad universal por ser un proyecto abierto o una solución propietaria. Compara las capacidades realmente habilitadas: límites de acceso, permisos de herramientas, aislamiento, registros y proceso de actualización. Prueba los controles con tareas y datos representativos antes de ampliar su uso.
Recomendaciones para Diferentes Tipos de Organizaciones
Empresas Pequeñas y Medianas
Comenzar con agentes de bajo riesgo, implementar controles básicos de seguridad y utilizar herramientas de monitoreo simplificadas. Priorizar la capacitación del personal en mejores prácticas de seguridad.
Grandes Empresas
Define responsables de seguridad, revisiones de configuración, límites de acceso y procedimientos para investigar acciones anómalas. La herramienta concreta debe elegirse tras comprobar sus capacidades y adecuación al despliegue.
Organizaciones Regulatorias
Adoptar enfoques de seguridad más estrictos, implementar controles de cumplimiento específicos del sector y mantener documentación exhaustiva de todas las implementaciones. Considerar la participación en iniciativas de estándares de la industria.
Mantenimiento y reevaluación
Después de cada cambio de versión, herramientas conectadas o lista de usuarios, vuelve a revisar la configuración y ejecuta la auditoría de seguridad de OpenClaw. Registra qué permisos cambiaron y comprueba que las aprobaciones y el aislamiento sigan ajustados al riesgo.
FAQ: Preguntas Frecuentes sobre Seguridad en OpenClaw
¿Es seguro usar OpenClaw en producción?
La idoneidad para producción se evalúa para cada despliegue. Antes de habilitarlo, identifica usuarios, datos, herramientas y consecuencias de una acción incorrecta; comprueba permisos, aislamiento, registros y respuesta a incidentes. La documentación del proyecto ofrece controles, pero no garantiza la seguridad de una configuración concreta.
¿Qué herramientas de seguridad son esenciales?
Empieza por controles documentados para el despliegue concreto: acceso restringido, permisos mínimos de herramientas, aislamiento cuando corresponda, protección de secretos, registro de acciones y revisión de la configuración con la auditoría de OpenClaw.
¿Cómo prevengo ataques de inyección de prompts?
Trata webs, correos y documentos como datos no confiables. Limita los permisos de herramientas, exige aprobación para acciones de alto impacto y usa aislamiento cuando corresponda; el filtrado de texto por sí solo no elimina la inyección de instrucciones.
¿Qué hacer si un agente es comprometido?
Activar inmediatamente el plan de respuesta a incidentes: aislar el agente comprometido, revocar credenciales, analizar logs para determinar el alcance del compromiso, notificar a stakeholders relevantes y realizar una auditoría completa antes de reanudar operaciones.
Conclusión
OpenClaw puede automatizar tareas útiles, pero su configuración determina tanto el beneficio como la exposición. Antes de habilitar acciones sensibles, delimita usuarios, fuentes de datos, herramientas y permisos.
Las organizaciones que adopten un enfoque proactivo de seguridad, inviertan en herramientas de monitoreo y establezcan marcos de gobernanza robustos podrán aprovechar los beneficios de OpenClaw mientras minimizan los riesgos. La seguridad de los agentes de IA no es un obstáculo, sino un requisito fundamental para la adopción responsable y sostenible de esta tecnología.
Imagen de portada: banner de documentación de OpenClaw con su mascota Molty, © 2026 OpenClaw Foundation, licencia MIT y aviso íntegro. Composición editorial independiente de WebyWP.