¿Qué significa que un ciberataque sea «autónomo»? En los incidentes que Google Threat Intelligence Group y Mandiant describen en su informe del 16 de noviembre de 2026, algunos operadores ya delegan varias tareas consecutivas a sistemas de inteligencia artificial. Esos sistemas pueden actuar entre una decisión humana y la siguiente. Para la organización afectada, la consecuencia práctica es el tiempo. Una alerta que antes permitía consultar con varias personas puede llegar cuando ya han ocurrido más acciones y toca reconstruir cuáles tuvieron efecto.
El informe que motivó la cobertura de The Hill reúne tres clases de evidencia: investigaciones de incidentes en las que intervino Mandiant, seguimiento de grupos por parte de Google y actividad que el proveedor observó al proteger sus servicios. Sus conclusiones describen casos reales y capacidades detectadas en infraestructura analizada. Esas fuentes permiten explicar qué han conseguido algunos operadores. Para estimar qué porcentaje de todos los incidentes del mundo utiliza IA haría falta otra muestra. Informe de Google y Mandiant.
En uno de los casos, los investigadores encontraron datos sustraídos a víctimas en un servidor que utilizaba el operador. Los registros apuntaban a un interés particular por sitios franceses de medios, entretenimiento y educación. La presencia de esos datos respalda que hubo víctimas reales. El informe no identifica públicamente a las organizaciones afectadas ni cifra el daño de cada una.
Qué decisiones sigue tomando una persona
La diferencia se entiende pensando en dos formas de trabajar. En la primera, una persona consulta al modelo, lee una respuesta y decide qué hacer a continuación. En la segunda, encarga una tarea con varios pasos a un sistema que puede usar herramientas, leer sus resultados y continuar dentro de los permisos recibidos. En ese intervalo ya no hace falta que alguien apruebe cada decisión. La persona que fija el objetivo, facilita el acceso o interviene cuando algo falla sigue formando parte de la operación.
Related Post
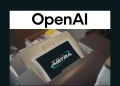
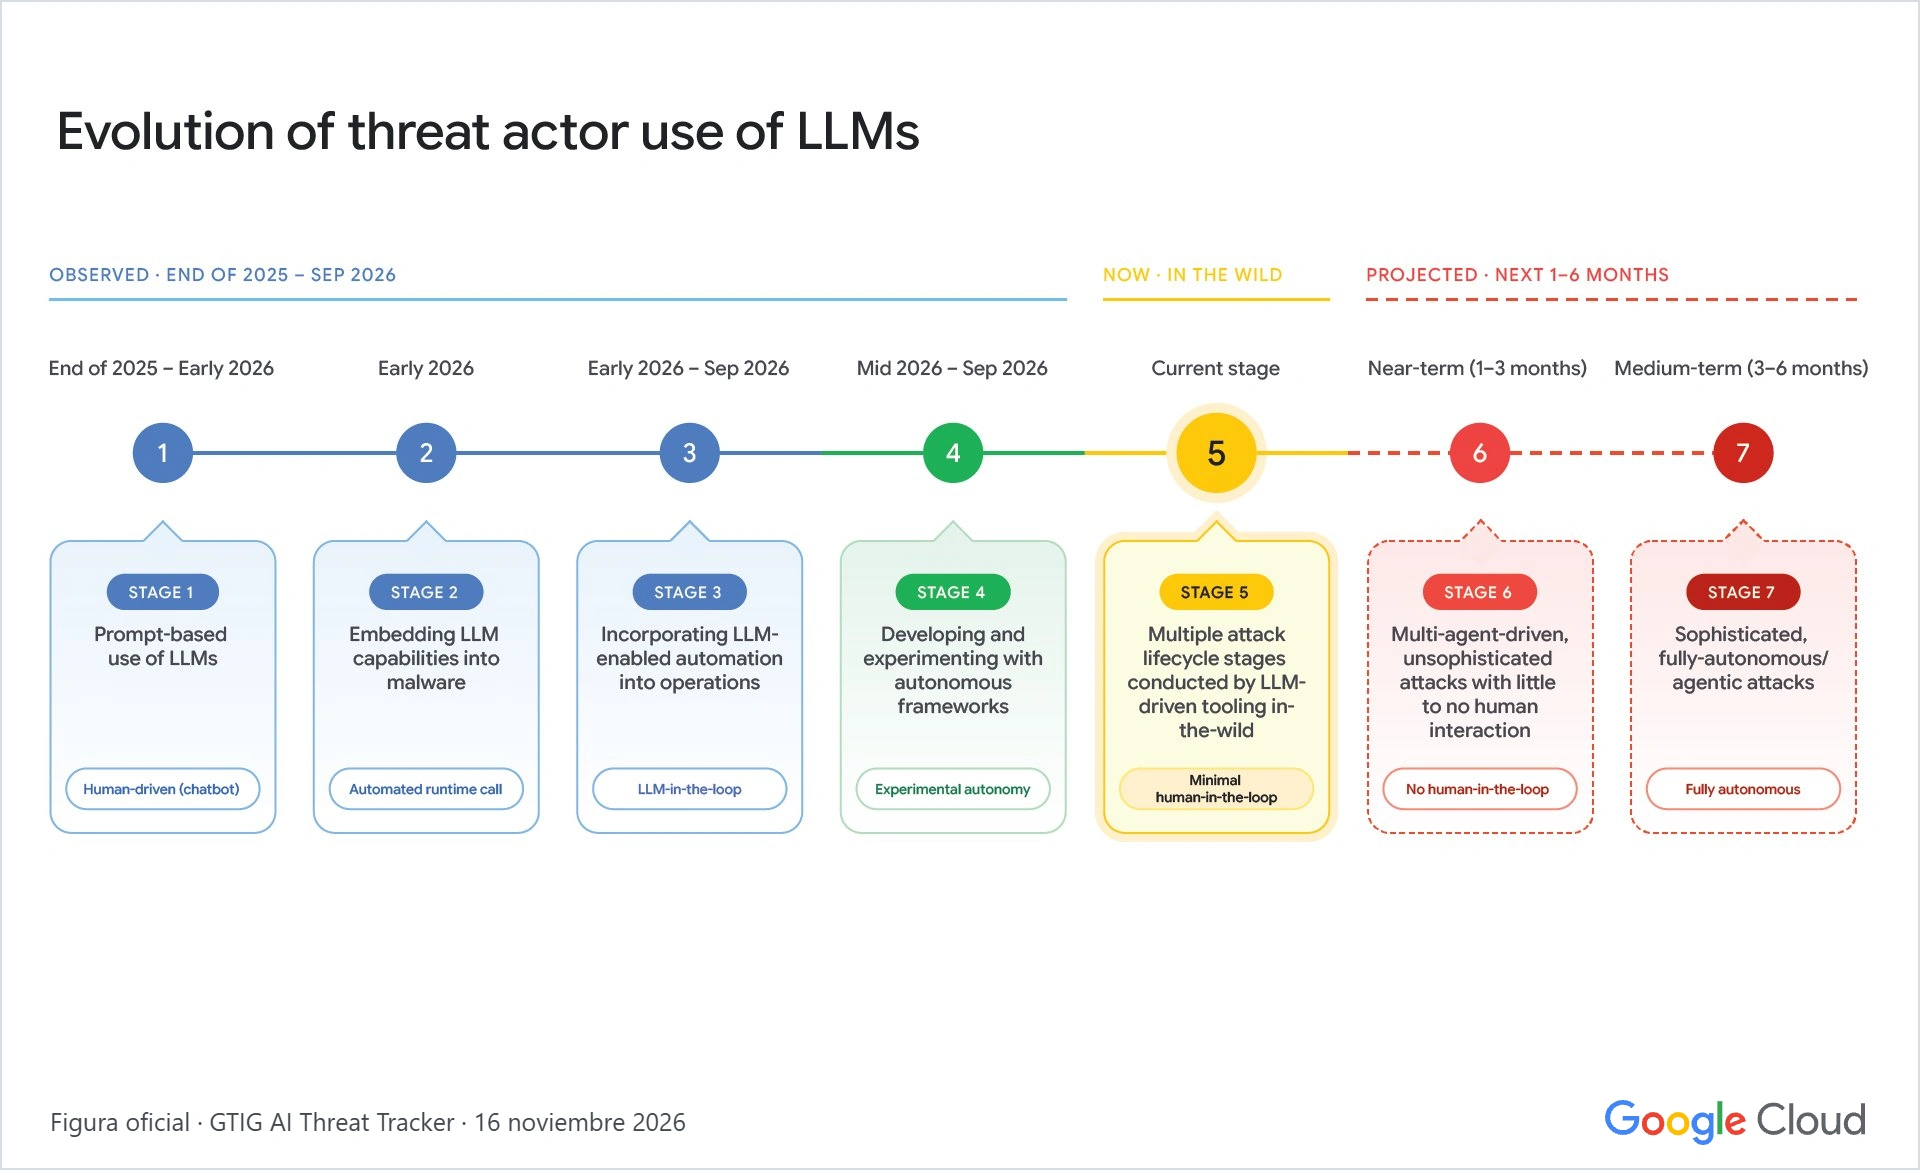
Google y Mandiant sitúan el comportamiento observado en una quinta etapa de su propia clasificación. Han visto herramientas dirigidas por modelos ejecutar varias fases de intrusiones reales con poca intervención humana. Las etapas siguientes de su escala describen escenarios que los autores anticipan. Esta distinción permite leer con precisión el anuncio de Google. Una investigación puede demostrar que una tarea concreta se completó sin intervención y, a la vez, carecer de evidencia de que toda la campaña haya transcurrido de esa manera. Resumen público de Google.
Qué cambió desde el informe anterior
En septiembre, GTIG ya documentaba que determinados grupos experimentaban con agentes para asumir trabajo que antes repartían entre personas. La actualización de noviembre aporta observaciones de varios actores que incorporaron ese tipo de sistemas a operaciones en curso. Los investigadores distinguen los casos con motivación económica de otros con indicios de espionaje. Cuando califican una atribución de probable, expresan su valoración de la evidencia disponible. Convertir ese grado de confianza en una identidad demostrada alteraría el hallazgo. Edición anterior del seguimiento de GTIG.
Una de las observaciones más importantes para una organización que mantiene servicios en internet es que los fallos ya corregidos siguen teniendo valor para los atacantes. Entre el momento en que un fabricante publica una actualización y aquel en que todos los clientes la aplican hay una ventana de exposición. Si una empresa necesita días para averiguar quién administra un servicio o qué versión utiliza, puede perder buena parte de ese intervalo antes siquiera de decidir una intervención. La fecha del aviso y la de aplicación efectiva cuentan historias distintas.
Cómo leer las cifras sobre vulnerabilidades explotadas
Un análisis estadístico de GTIG publicado el 30 de septiembre sirve para poner contexto al informe de noviembre. En 2025, el grupo registró una media mensual de 10,5 vulnerabilidades con explotación observada. Entre enero y agosto de 2026, esa media subió a 18. Dentro de ese total, las vulnerabilidades de día cero explotadas pasaron de una media mensual de 8 a 11. Se habla de día cero cuando la explotación se produce antes de que exista una corrección disponible para proteger a quienes usan el producto. Análisis estadístico y metodología de GTIG.
La unidad es la vulnerabilidad. Un mismo fallo aprovechado contra cien organizaciones puede figurar una vez en este recuento. Además, las de día cero forman parte del total y sumarlas por separado duplicaría casos. GTIG advierte que los ciclos de divulgación de los proveedores y los aumentos puntuales de actividad pueden influir sobre las cifras mensuales. El gráfico permite comparar dos periodos de observación. Por sí solo deja abierta la pregunta de cuánto contribuyó la IA a la diferencia o qué proporción de empresas sufrió daños.
Qué comprobar en un sitio web o servicio de empresa
Para una pequeña editorial, un comercio o una agencia con varios sitios, hay una manera concreta de traducir el hallazgo. Toma el último aviso importante de un proveedor y reconstruye su recorrido. ¿A qué buzón llegó? ¿Quién identificó los sitios afectados y encontró sus versiones? ¿En qué momento se comprobó la corrección en el sitio que atiende a los usuarios? Un registro con esas respuestas revela si el tiempo se perdió al detectar el problema, al aprobar un cambio o al comprobar su resultado.
| Decisión del equipo | Evidencia que conviene tener a mano |
|---|---|
| Determinar si afecta al servicio | Inventario vigente, versión instalada y responsable operativo |
| Ordenar las correcciones | Exposición, indicios de uso real del fallo y efecto sobre los usuarios |
| Confirmar el cambio | Versión en producción, hora y prueba de una función relevante |
| Recuperar el servicio | Copia comprobada, responsable y condiciones para restaurar |
Imagina que el proveedor de una tienda en línea comunica una corrección urgente. El alojamiento administra parte de la infraestructura, una agencia mantiene la aplicación y el comerciante controla su cuenta. Si cada uno supone que otro se ocupará de todo, el aviso puede cerrarse con una respuesta de cortesía. En cambio, acordar quién confirma la versión instalada y quién comprueba que un pedido de prueba sigue su recorrido permite cerrar dos incógnitas distintas. Es un ejemplo de organización defensiva que cada equipo puede adaptar a su reparto real de responsabilidades.
El Instituto Nacional de Estándares y Tecnología de Estados Unidos incorpora la respuesta a incidentes a la gestión ordinaria del riesgo. Su guía conecta preparación, detección, respuesta y recuperación. Ese enfoque también aclara qué se puede automatizar con prudencia. Recopilar el inventario o reunir los avisos puede ahorrar tiempo al responsable. Desconectar una tienda en horario de ventas afecta a clientes y pedidos, por lo que conviene tener definido de antemano quién puede tomar esa decisión y qué información necesita. Guía de respuesta a incidentes del NIST.
La actividad coordinada también afecta a quienes consumen noticias
GTIG estudió además operaciones de influencia que empleaban varios proveedores de IA para producir o difundir contenidos mediante identidades ficticias. En uno de los casos investigados en agosto, el servicio en desarrollo estaba orientado a asuntos políticos regionales de Europa y Oriente Medio. Ver una herramienta capaz de operar numerosas cuentas permite evaluar su alcance potencial. Para sostener que alteró una decisión electoral o cambió la opinión de un público harían falta datos sobre quién recibió el contenido y qué efecto tuvo. El informe describe la infraestructura y su uso con mucho más detalle que cualquier consecuencia social mensurable.
Para una redacción, ese matiz cambia cómo verificar una historia. Cien mensajes que repiten una afirmación pueden remitir a un único origen. Antes de tratarlos como testimonios independientes, conviene localizar el documento citado, identificar al responsable de su publicación y comprobar si aporta pruebas del hecho. El mismo criterio sirve para esta noticia: la frase sobre ataques autónomos procede de Google, la clasificación describe el alcance observado por sus investigadores y las cifras de vulnerabilidades corresponden a otro estudio con un periodo definido. Conservar esas atribuciones ayuda a actuar sobre el riesgo que sí se ha documentado.